“(…) precedentes de la SIC permiten afirmar que el cumplimiento de un mandato legal (en sentido material) constituye una base de legitimación autónoma (…)”
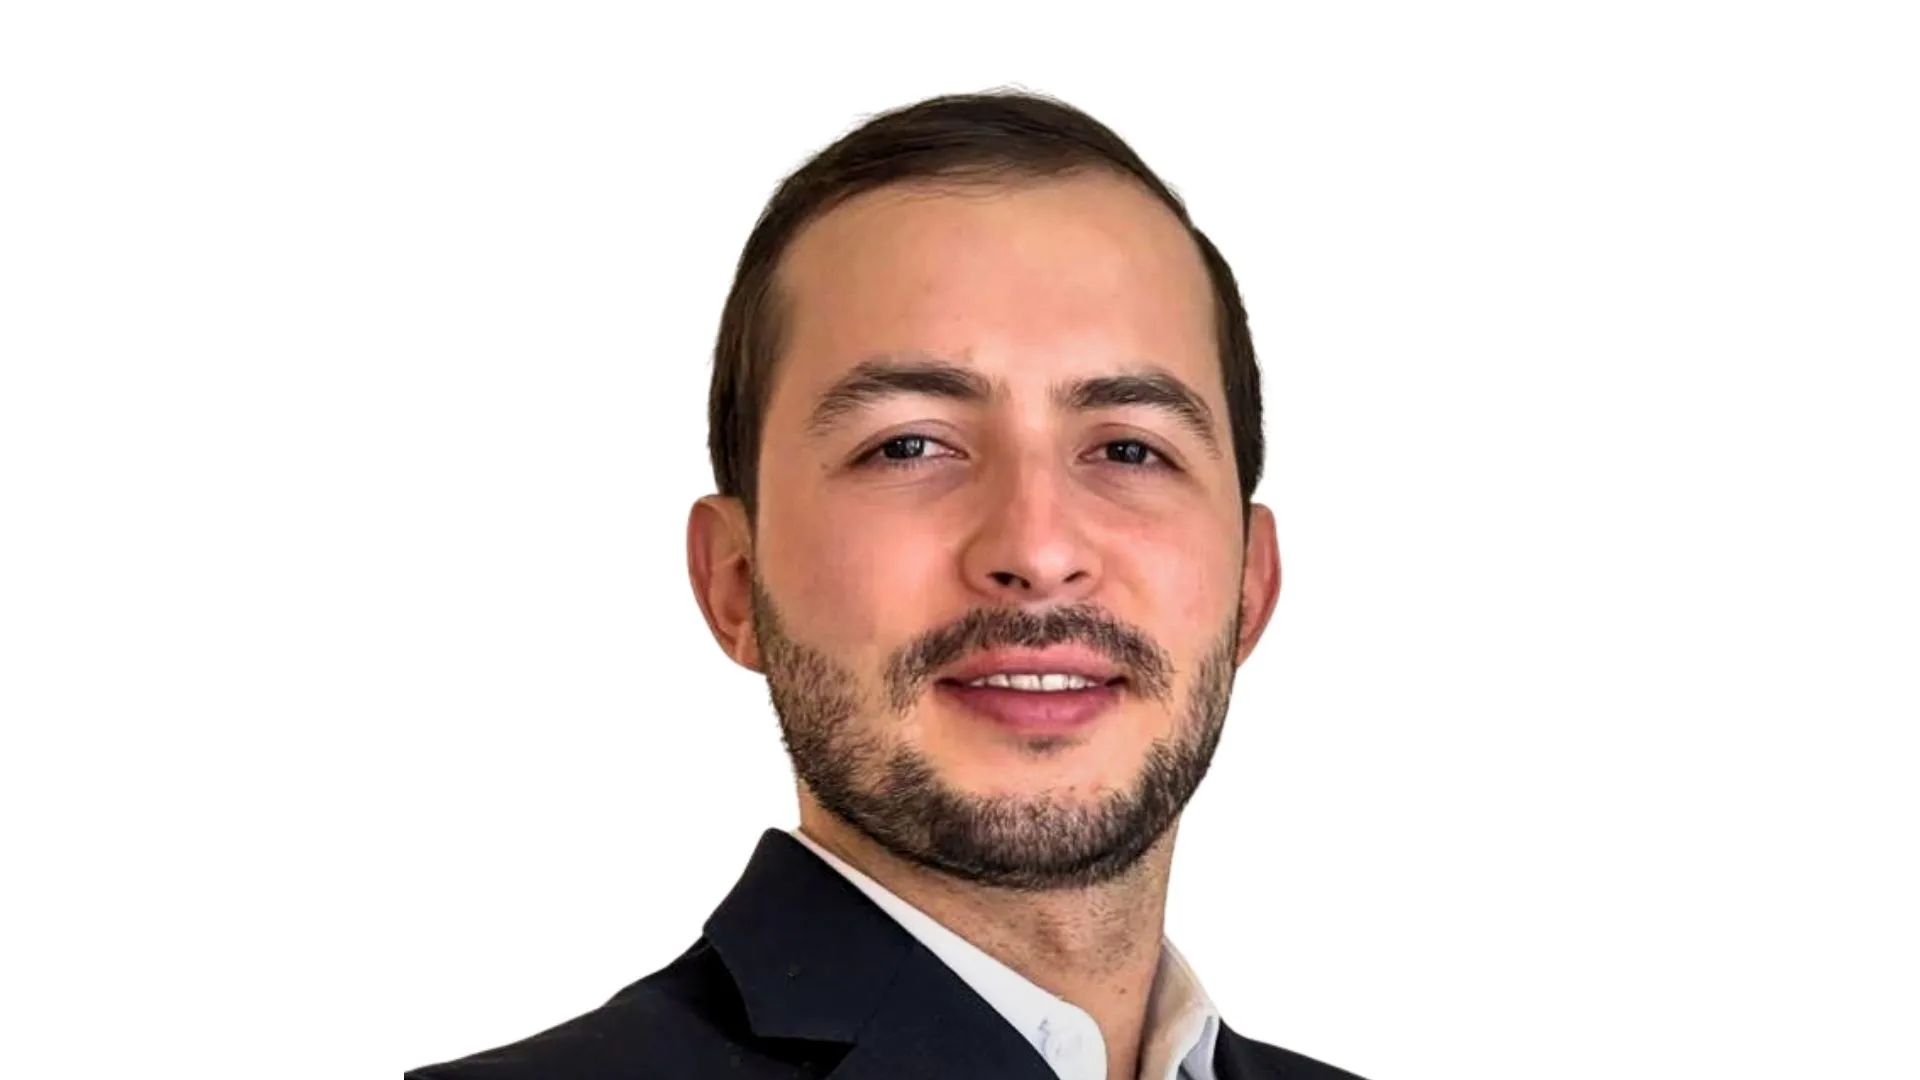
Alejandro Gómez Laserna 
Como punto de partida, se debe mencionar que la única base de legitimación que la Ley reconoce de forma explícitapara el tratamiento de datos personales en Colombia es el consentimiento previo, expreso e informado del Titular, en otras palabras, la autorización.
Sin embargo, autorización y base de legitimación no son necesariamente conceptos equivalentes, realmente, estos sostienen una relación género – especie. Es decir, la autorización es una de las múltiples bases de legitimación del tratamiento de datos personales.
Esta distinción se hace más evidente en otras latitudes en las cuales existen otras bases de legitimación adicionales a la autorización, por ejemplo, en Europa aplica la ejecución de un contrato (esfera precontractual, contractual y poscontractual), el cumplimiento de una obligación legal, entre otros (art 6. GDPR).
En contraste, de acuerdo con el art. 10 de la Ley 1581 de 2012, algunas de las situaciones que en Europa se catalogan como bases de legitimación, en Colombia aplican como casos en los que no es necesaria la obtención de la autorización. No obstante, el artículo en comento no incluye una excepción general para todo tratamiento que obedezca al cumplimiento de una obligación legal. Aun así, según se desarrollará más adelante, algunos precedentes de la SIC permiten afirmar que el cumplimiento de un mandato legal (en sentido material) constituye una base de legitimación autónoma.
Ahora bien, antes de analizar dichos precedentes resulta importante mencionar que la base de legitimación (p.ej. la autorización) es una institución que concierne principalmente a quien ostenta el rol de Responsable.
Por lo tanto, se hace necesario destacar las situaciones que permiten identificar que un agente actúa como Responsable, al margen de la definición que provee el art. 3 e) de la Ley 1581 de 2012. En la Res. 39701 de 2025, la SIC trajo a colación algunas nociones de la Sentencia C – 748 de 2011, indicando que el Responsable puede determinarse a partir de tres criterios, los cuales han sido complementados por mi parte para efectos académicos:
- Competencia legal explícita, cuando una norma ordena o habilita el tratamiento de los datos (p.ej., apertura de historia clínica, dar respuesta a derechos de petición/pqrs, suscripción de un contrato cuyas partes deben determinarse como requisito de existencia del acto jurídico y cumplimiento de debida diligencia de contraparte).
- Competencia jurídica implícita, cuando el tratamiento de los datos es inherente a la actividad desarrollada (p.ej., crear credenciales para hacer uso de un servicio web).
- Capacidad de influencia de hecho, cuando, sin mediar (i) competencia legal expresa o (ii) jurídica implícita, existe la posibilidad real de decidir sobre el tratamiento de datos personales (p.ej., envío de contenido publicitario y comercial).
Como se puede observar, si bien estos criterios no establecen por sí solos una base de legitimación distinta de la autorización, sí permiten evidenciar que, cuando el tratamiento responde a una competencia legal explícita, existe un “(…) mandato legal o judicial que releve en consentimiento”, en los términos del principio de libertad definido en el art. 4 c) de la Ley 1581 de 2012.
En este punto cobra especial relevancia la Res. 43761 de 2020, en la que la SIC señaló que, en el ámbito laboral, difícilmente los empleadores pueden ampararse únicamente en la autorización para tratar los datos de sus empleados con el fin de cumplir obligaciones laborales, pues, en tales casos, “(…) la ley sería la base jurídica que legítima su Tratamiento.”
En tal oportunidad se precisó que, cuando la Ley constituya la base de legitimación del tratamiento de datos personales, todos los principios del tratamiento y, en especial, el de necesidad y proporcionalidad adquieren especial relevancia puesto que el tratamiento debe ser necesario para el objetivo perseguido.
A lo anterior se suma la Res. 34250 de 2025 en la cual la SIC estableció que en el marco de la atención de derechos de petición (quejas relacionadas con la prestación de servicios públicos), dado que los Responsables están obligados a proveer respuesta a los ciudadanos, el tratamiento de la información relacionada con la petición está “(…) en buena medida, preordenado por la Constitución y por las leyes”.
Adicionalmente, se concluyó que, “(…) en relación con los datos personales de contacto suministrados mutuo propio por el titular, con el propósito exclusivo de que su queja fuera atendida y de recibir la respuesta, esta Delegatura insiste en que el tratamiento de dichos datos no requería, como no requiere, la obtención paralela y formal de una autorización específica y expresa (…)”.
En cualquier caso, sostener que no se requiere autorización no libera al Responsable de las demás obligaciones del régimen. Precisamente, el inciso final del artículo 10 de la Ley 1581 de 2012 dispone que quien acceda a datos personales sin autorización previa, en tanto sea procedente, deberá cumplir con las disposiciones contenidas en dicha Ley y sus decretos reglamentarios.
En suma, si bien la autorización continúa siendo la única base de legitimación que la Ley reconoce de forma explícitapara el tratamiento de datos personales, lo cierto es que los precedentes en cita y el art. 4 c) de la Ley 1581 de 2012 permiten concluir que esta no es la única. Así las cosas, es posible afirmar que cuando la Ley (en sentido material) ordena o habilita el tratamiento, ese mandato es una base de legitimación autónoma y, en consecuencia, la obtención de la autorización no resulta necesaria, sin perjuicio de que el tratamiento (datos y finalidades) se debe limitar exclusivamente a satisfacer la obligación en cuestión y debe respetar las demás provisiones en la materia. A lo anterior se suman los casos en los que la Ley reconoce explícitamente que no se requiere autorización.
Nota del autor: Este artículo no es una carta blanca para tratar datos personales sin autorización, por el contrario, es una invitación a evolucionar en la forma en que se aplica la regulación. En todo caso, prescindir de la obtención de la autorización no exime el cumplimiento de la integridad de la normativa aplicable, en particular en materia de transparencia, requisitos de información, proporcionalidad y necesidad del tratamiento.
Alejandro Gómez Laserna es Abogado con práctica en asesoría empresarial, enfocado en derecho corporativo, protección de datos personales, derecho del consumo y cumplimiento normativo.
Desde Fakten Legal, asesora a empresas nacionales e internacionales en la estructuración e implementación de marcos legales que no solo aseguran el cumplimiento normativo, sino que ordenan la operación, reducen la exposición a riesgos y aportan claridad en la toma de decisiones.
Su aproximación combina criterio jurídico y entendimiento del negocio para transformar la complejidad regulatoria en soluciones concretas, aplicables y sostenibles, orientadas a prevenir contingencias, fortalecer el cumplimiento y generar valor en entornos empresariales exigentes.
Contacto: agl@faktenlegal.com